网络安全2x2理念 云服务与计算机保护的双维攻防
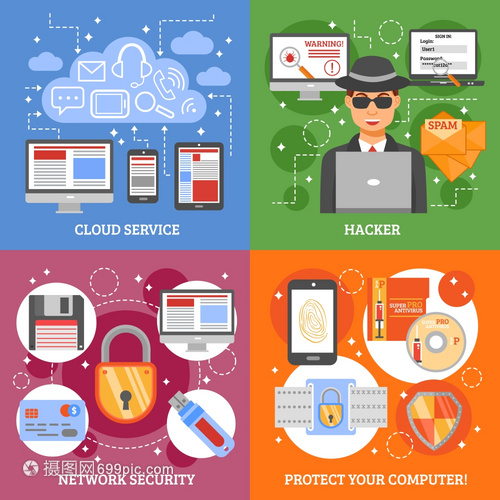
在数字化浪潮席卷全球的今天,网络安全已不再是单一的技术问题,而是一场关乎数据、服务与信任的系统性工程。面对日益复杂的黑客攻击手段,传统的“筑高墙”式防护往往捉襟见肘。本文提出的“网络安全2x2理念”,试图从云服务与计算机保护两个维度、四个象限出发,构建一套更灵活、更立体的防御框架。
一、网络安全2x2理念的核心结构
所谓2x2,是指将网络安全防护拆解为两个主轴:
- 横轴:从“単机计算机保护”到“云端服务安全”——即防护对象从本地终端扩展到分布式云环境。
- 纵轴:从“被动防御黑客攻击”到“主动信息服务质量保障”——即目标从抵挡攻击升级为维持业务连续性。
由此形成四个象限:
- 单机保护 × 被动防御:这是传统杀毒软件与防火墙的阵地,防的是已知病毒与端口扫描。
- 单机保护 × 主动服务:强调终端上的数据完整性与用户信息服务质量,如本地加密与备份。
- 云服务 × 被动防御:针对云平台的黑客攻击(DDoS、API滥用)进行实时拦截与清洗。
- 云服务 × 主动服务:通过云原生安全能力,保障计算机信息服务的可用性与弹性。
二、云服务计算机保护:从边界到无边界
云服务将计算资源池化,也模糊了安全边界。黑客攻击不再需要物理接触,一条恶意API请求就可能穿透整个服务链。因此,2x2理念主张:
- 在云侧部署平矢量图思维——即把攻击面可视化为平面向量图,每个服务节点都有方向与大小的风险值。
- 用微隔离与零信任取代传统的VPN信任模型,对每一次访问请求进行身份与意图验证。
- 面向计算机信息服务,建立SLA驱动的安全等级,确保即使发生攻击,关键信息服务(如认证、支付)不中断。
三、黑客攻击的2x2响应策略
面对黑客攻击,不应只谈“防”,而要按象限响应:
- 象限1(单机·被动) :自动化补丁与勒索软件回滚。
- 象限2(单机·主动) :本地AI行为分析,提前发现异常进程,保护用户数据服务。
- 象限3(云·被动) :利用云清洗中心吸收流量型攻击,并溯源攻击向量。
- 象限4(云·主动) :将安全能力嵌入DevOps流程,实现“攻击中仍可服务”,例如灰度发布与故障隔离。
这一策略让黑客攻击不再是“是否发生”的问题,而是“影响多大”的问题。
四、平矢量图与计算机信息服务的融合
平矢量图原本是攻击面可视化工具,但2x2理念赋予它新角色:动态映射云服务与本地计算机之间的依赖关系。当黑客攻击某一向量时,系统能自动沿着矢量方向调整防护权重,并切换信息服务路由至安全节点。
例如,某云主机遭受挖矿攻击,平矢量图会显示该主机对内部API服务的风险传导路径,并触发限制该服务的信息查询权限,同时将合法用户的请求切换至备用计算机保护集群。这样既限制了攻击扩散,又不牺牲信息服务的连续性。
五、
网络安全2x2理念不是一套僵硬的标准,而是一种思考方式:将云服务与计算机保护视为不可分割的两面,将黑客攻击与信息服务质量放在同一张平矢量图上权衡。唯有如此,才能在攻防不对等的现实中,守住数据、守住服务、守住信任。
如若转载,请注明出处:http://www.qs1919.com/product/40.html
更新时间:2026-09-29 13:07:18